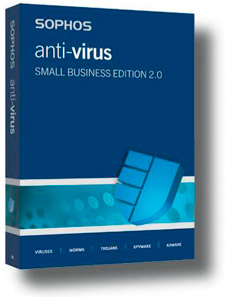
Algunos usuarios del antivirus Sophos se han encontrado en las últimas horas con la desagradable sorpresa de que tras instalar una actualización recomendada por SophosLabs el programa ha comenzado a detectar un nuevo malware que jamás antes había identificado: el propio antivirus.
Ante las quejas de sus propios clientes, la conocida compañía de seguridad ha investigado lo sucedido y, una vez identificada la causa del falso positivo, ha reconocido la metedura de pata y ha explicado los pasos que se deben seguir para activar las actualizaciones automáticas y permitir de esta manera que se aplique el parche de urgencia que han distribuido para la ocasión.
Pero además de la pésima imagen que una situación de este tipo puede generar entre la opinión pública, SophosLabs ha visto cómo para algunos de sus clientes esta solución ha llegado tarde. ¿El motivo? Que dependiendo de la configuración que se tuviera, el software antivirus no sólo se ha autodetectado como un virus sino que, a continuación, ha eliminado determinados componentes y se ha inutilizado a sí mismo.
Nada a lo que no se pueda poner remedio poniéndose en contacto con los afectados, disculpándose por lo acontecido, haciéndoles entender que lo mejor que pueden hacer es desinstalar el programa y, acto seguido, facilitándoles una serie de licencias gratuitas. En cualquier caso, estaremos de acuerdo en que la situación es surrealista 
 iPhone 17 Pro Max: análisis completo de especificaciones y rendimiento
 El videojuego de plataformas Gecko Gods se estrena en la Nintendo Switch 2 el 25 de junio
 Cómo el parlante JBL transforma la forma de escuchar música
 Slay the Spire 2 se convierte en uno de los juegos más populares de la historia de Steam